規程・認証・内部統制を これひとつで。
社内規程、規格・認証、統制の運用記録を人事・IT資産と同じ台帳で管理するコーポレートガバナンス基盤です。
お問い合わせ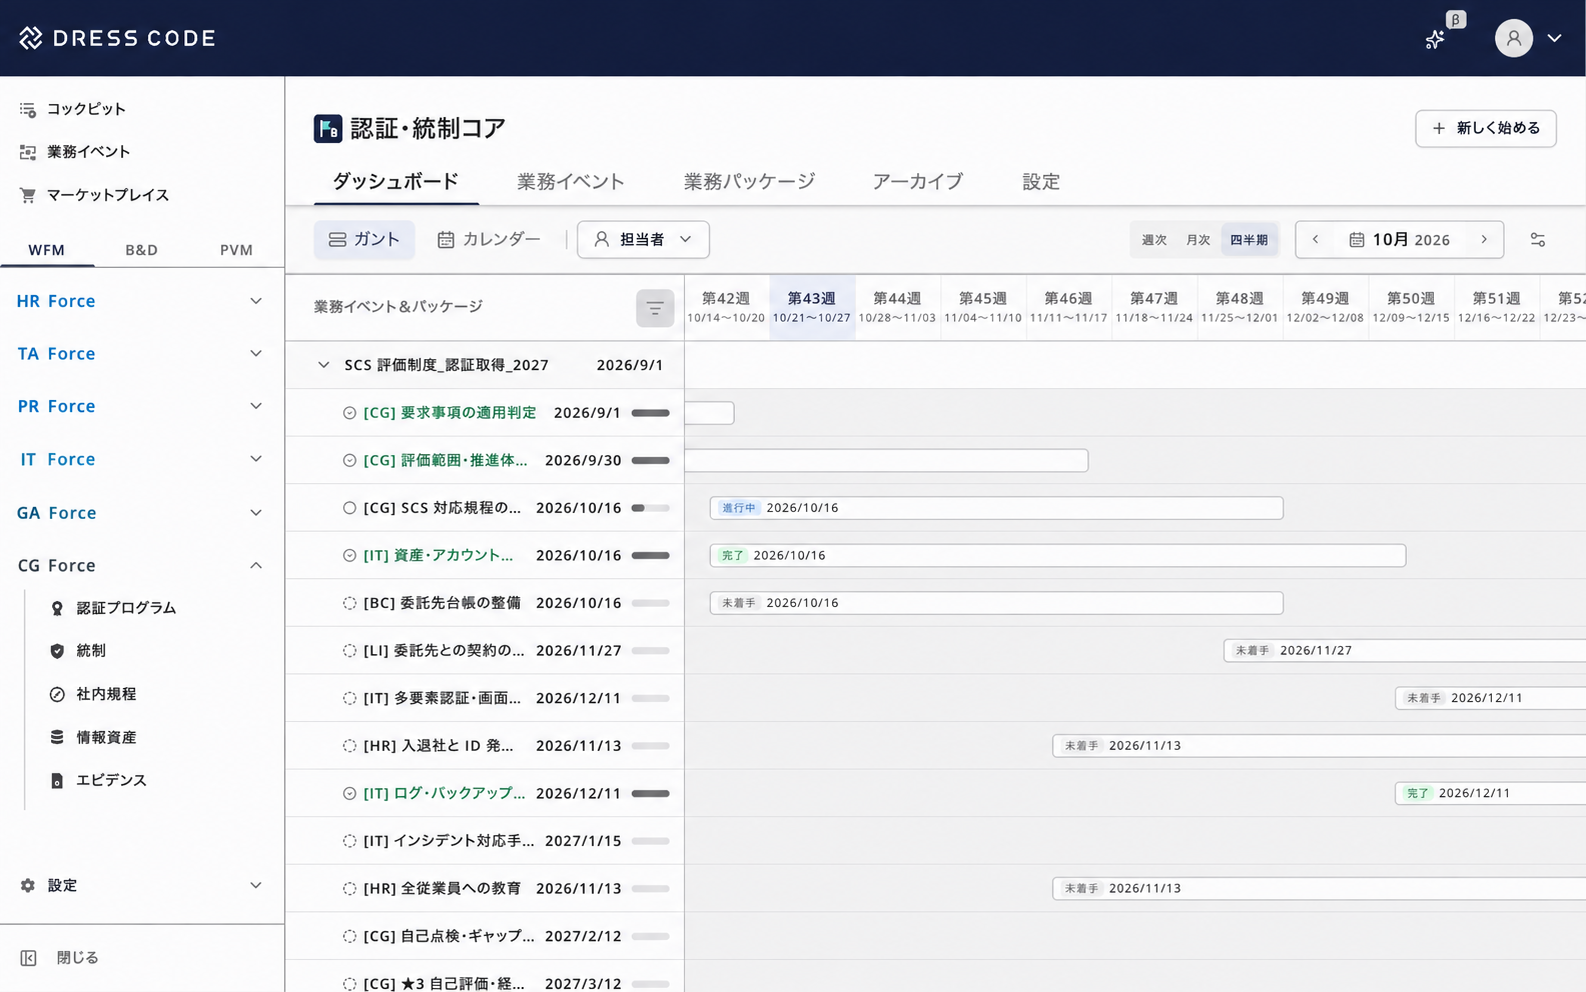
導入実績とセキュリティ
規模・性能・信頼性で、様々な企業の要求に応える
220+
導入企業
99.95%
SLO 稼働率保証
20,000+
対応ユーザー数
5
対応国
国際基準認証で裏付けられた、堅牢なセキュリティ
SOC 2 Type II
米国公認会計士協会(AICPA)基準で、セキュリティ・可用性・機密保持の統制有効性を第三者監査済み。
ISMS (ISO/IEC 27001 / 27017)
情報セキュリティマネジメントシステム国際規格、クラウドサービス向け管理策に準拠。
暗号化 + アクセス制御
TLS 1.2 通信暗号化、顧客ごとの暗号鍵管理、SAML 2.0 SSO + MFA、AWS WAF / Guard Duty 完備。
こんな課題はありませんか
情報・証跡の収集に工数を取られている
- 01Ledger
課題
退職日とアカウントの停止日を別々の部署が管理している
人事は退職を、情シスはアカウントの停止を管理しています。両者の情報のずれが、セキュリティリスクにつながることがあります。
対応策
人事やIT資産と同じデータ基盤をもとに統制
CG ForceはHR ForceやIT Forceと同じ会社の台帳で統制を管理します。
- 02Evidence
課題
審査や調査票のたびに証跡を集め直している
同じ証跡を認証や取引先ごとに違う形で集め直し、Excelの台帳は作った時点で止まる。
対応策
日々の業務がそのまま証跡になる
対策ごとに証跡の要件を決めて集まり具合を確認します。ひとつの実施記録を複数の審査に使えます。
- 03Standards Library
課題
自社に適用される要求事項を自分で判断しなければならない
規格を読み、自社に適用される要求事項と不足している対応を確認する必要があります。担当者は他の業務と兼任していることも少なくありません。
対応策
認証の要求事項と社内規程のひな形を標準提供
主要な認証の要求事項と社内規程のひな形を製品データとして用意し、制度の改定にあわせて更新します。
DRESS CODEの仕組み
認証取得から継続的な統制の運用まで、ひとつの流れで
記入済みのチェックリストは、その時点の状況を表すものです。次の審査では、証跡の収集からやり直すことになります。 CG Forceは認証取得までの作業を整理し、取得後の継続的な点検と更新審査を支援します。
一度きりの対応で終わる場合
審査の前に提出できるデータがそろっている
人事・IT・総務のデータが直接連携されているので、棚卸しをしなくても資産やアカウントの情報が普段から見えています。
チェックリスト型ツールの場合
ひとつの記録を複数の認証に使う
規格どうしの対応表を製品データとして持っています。ISMSやPマークで積み上げた実施記録はSCSの審査にもそのまま使えるので、埋めるのは足りない分だけです。
CG Forceが選ばれる理由
チェックリスト型ツールとの違い
| 比較軸 | コンサルティング | 診断・チェックリスト型ツール | |
|---|---|---|---|
| 提供内容 | 専門家の判断と対応文書 | 現状診断と対応チェックリスト | 取得後も運用が続く統制基盤取得のための作業と取得後の運用を同じ台帳で回す |
| 取得後の運用 | 契約が終わると運用は自社で続ける | チェックを埋めた時点で完了 | 運用の記録がたまり続ける統制の点検記録と証跡が、更新審査や今後の評価の準備に役立つ |
| 台帳の更新 | 納品した時点の内容 | 入力した時点の内容 | 業務データから自動で更新人事・IT資産の台帳と同じデータなのでズレない |
| 制度改定への対応 | 改定のたびに相談 | ツールの更新を待つ | 規格ライブラリで配信要求事項の更新に製品側で追従する |
提供内容
コンサルティング
専門家の判断と対応文書
診断・チェックリスト型ツール
現状診断と対応チェックリスト
取得後も運用が続く統制基盤
取得のための作業と取得後の運用を同じ台帳で回す
取得後の運用
コンサルティング
契約が終わると運用は自社で続ける
診断・チェックリスト型ツール
チェックを埋めた時点で完了
運用の記録がたまり続ける
統制の点検記録と証跡が、更新審査や今後の評価の準備に役立つ
台帳の更新
コンサルティング
納品した時点の内容
診断・チェックリスト型ツール
入力した時点の内容
業務データから自動で更新
人事・IT資産の台帳と同じデータなのでズレない
制度改定への対応
コンサルティング
改定のたびに相談
診断・チェックリスト型ツール
ツールの更新を待つ
規格ライブラリで配信
要求事項の更新に製品側で追従する
CG Forceの機能一覧
主な機能
規程の管理から規格ライブラリ、統制の運用と記録まで。ガバナンス管理に必要な機能をひとつの台帳の上で提供します。
- 認証プログラム認証ごとに対象範囲、体制、審査予定、認証書の期限を管理します。
- 統制会社で決めたルールと実施の記録を管理し、指摘と是正を追います。
- 社内規定規程を版ごとに管理し、改定・周知・同意・見直しの記録を残します。
- 情報資産守るべき情報・システム・データを一覧にし、管理責任者を決めます。
- エビデンスログや点検記録などの証拠を統制と期間ごとに保管します。
- 監査内部監査の計画、実施、調書、報告書を管理します。
- リスク全社・IT・委託先のリスクを評価し、対応計画を管理します。
- インシデントインシデントの事象・影響・原因・対応・報告先を記録します。
- 企業機関&会議体株主総会・取締役会・委員会の議案、決議、議事録を管理します。
- 認証・統制コア取得日から逆算して作業と期限を管理します。
- CG業務コア規程改定や株主総会などの手続きと定期業務を進めます。
対応する規格・認証
情報セキュリティ・個人情報・品質・BCP・財務報告・AIガバナンスの分野から順次拡大します。
- 情報セキュリティ: ISMS / ISO 27001
- クラウドセキュリティ: ISO/IEC 27017
- SOC 2
- 個人情報保護: Pマーク / ISO 27701
- サプライチェーンセキュリティ評価: SCS
- 品質: ISO 9001
- 環境: ISO 14001
- 事業継続: ISO 22301
- 内部統制報告: J-SOX
- AIガバナンス: ISO/IEC 42001
導入までの流れ
- 1
お問い合わせ・資料ダウンロード
取得を目指している認証や維持している認証、取引先からの要求をお聞かせください。
- 2
ヒアリング
評価範囲と体制、人事・IT資産のデータの連携方法を確認します。
- 3
初期設定
人事・IT資産のデータから台帳を初期化し、規格ライブラリと突き合わせます。
- 4
運用開始
規程や統制の運用を始めたあとも審査や年間計画をご相談いただけます。
よくある質問
Dress Code株式会社が提供するコーポレートガバナンス管理ツールです。社内規程、規格・認証、統制の運用記録を人事・IT資産のデータと一緒に管理できます。
ISMS(ISO 27001)、SOC 2、Pマークなど情報セキュリティ・個人情報の規格から対応し、品質・BCP・財務報告・AIガバナンスの分野へ広げています。SCS(サプライチェーン強化に向けたセキュリティ対策評価制度)にも対応予定です。
審査のたびに集め直していた証跡が日々の運用の記録として蓄積されます。規格どうしの対応表を持つのでひとつの実施記録を複数の審査に使えます。
チェックリストは対策の有無を記録します。CG Forceは人事・IT資産のデータとともに統制の運用を記録します。記録と実際の運用のずれを抑え、その記録を証跡として使えるようにします。
できます。従業員の台帳と組織情報はCG Forceだけでも使えます。IT Forceを追加すると、情報資産とアカウントの台帳がそのまま統制の対象になります。
利用する人数や機能に合わせてお見積もりします。お問い合わせからご相談ください。
DRESS CODEを始めてみましょう
規程と統制の管理を会社の台帳とつながるかたちに
DRESS CODEで
業務の分断と摩擦をゼロに。
「働く」を変える、
最高のオペレーションを。
- Careers
- 開発職向け紹介ページ
- ビジネス職向け紹介ページ
- 求人一覧
© 2026 Dress Code Inc. All Rights Reserved.