IdP
シングルサインオンと多要素認証で、SaaSへのログインを安全でシンプルに。人事マスタと連携し、部署・役職・雇用形態などに応じて、誰が・どのSaaSに・どの条件でアクセスできるかを一元管理します。
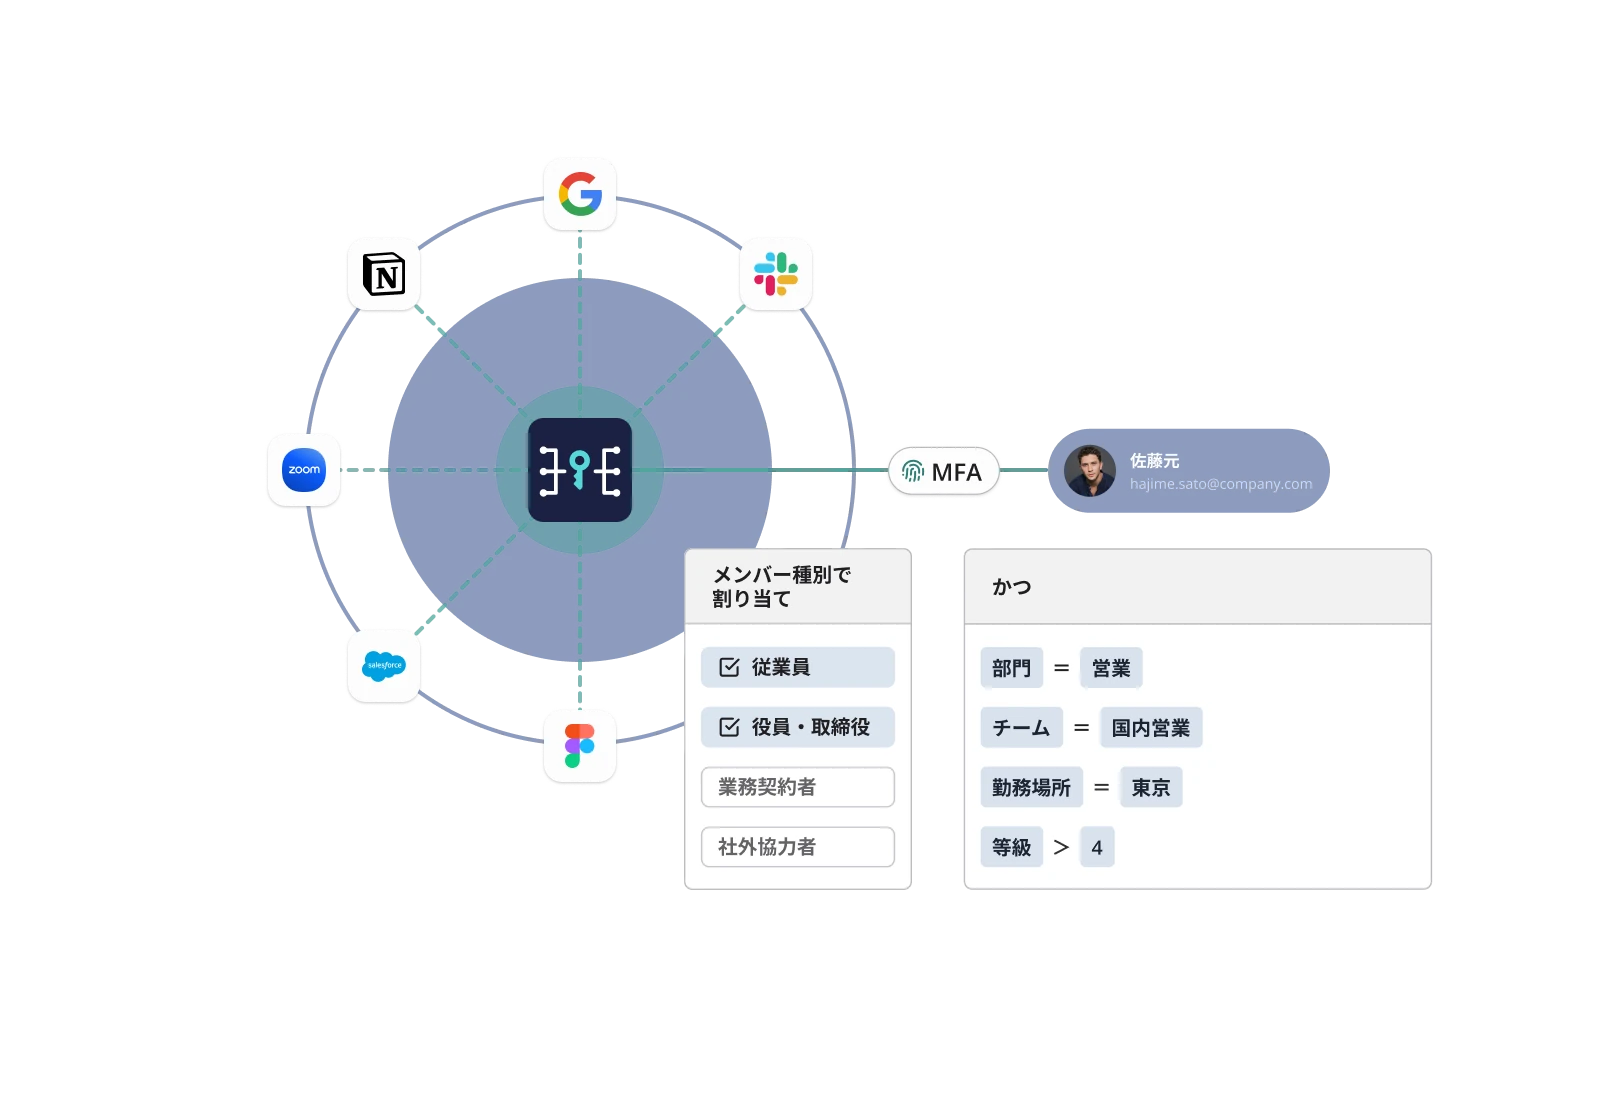
DRESS CODEで、認証管理の常識が変わる
SaaSへのログインをひとつにまとめる
SAMLやOIDCに対応したSaaSへ、DRESS CODEのIDでシングルサインオン。多要素認証と組み合わせることで、SaaSごとにID・パスワードを管理する負担を減らし、安全でシンプルなログイン環境を実現します。
人とアクセス先をつないで、認証ルールを一元管理
部署・役職・雇用形態などで作成したメンバーグループと、利用するSaaS、認証ポリシーを組み合わせてアクセスルールを設定。誰がどのSaaSへ、どの条件でアクセスできるのかを一元的に管理できます。
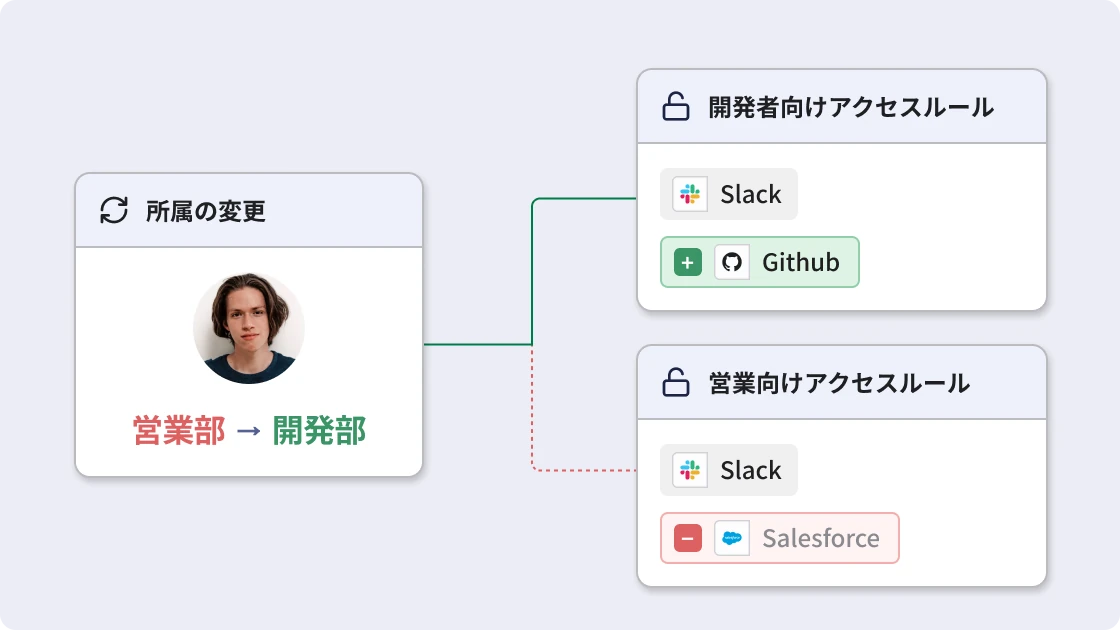
人事異動に合わせてアクセスルールを切り替え
人事台帳の所属や雇用形態、在籍状況をもとにメンバーグループを更新し、適用するルールを切り替えます。入社・異動・退職のたびに対象者を個別に管理することなく、人事情報に沿った認証管理を続けられます。
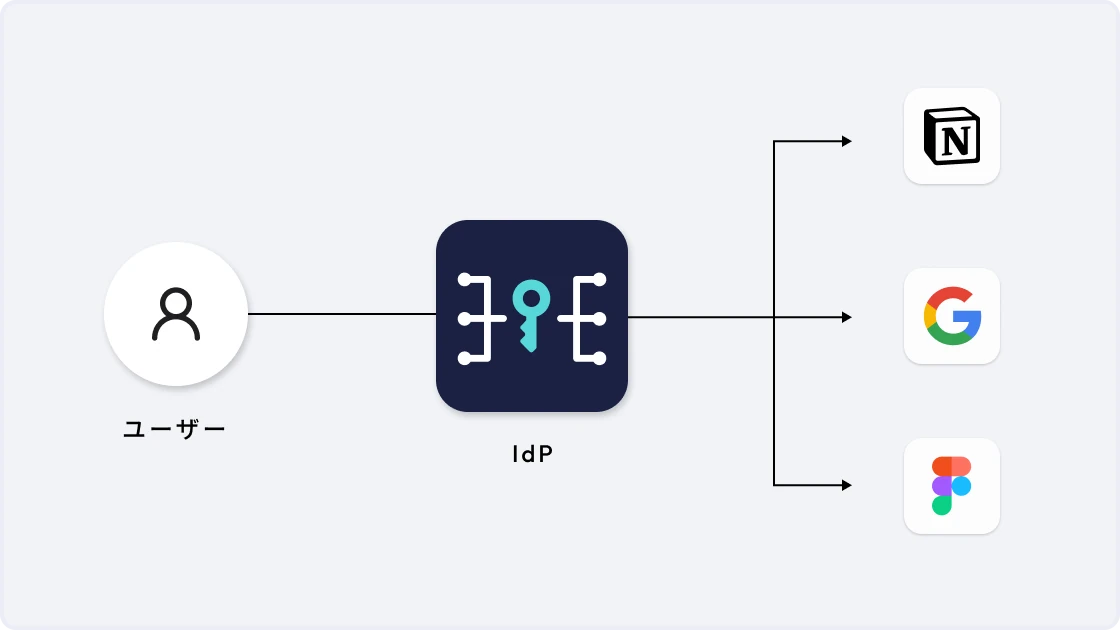
SAML・OIDC対応のSaaSにシングルサインオン
DRESS CODEをIdPとして、SAMLやOpenID Connectに対応したSaaSと標準プロトコルで連携。従業員はDRESS CODEのIDで複数のSaaSへログインでき、サービスごとにパスワードを覚える必要がありません。パスワード忘れによる問い合わせやリセット対応を減らしながら、認証をひとつの入口に集約できます。
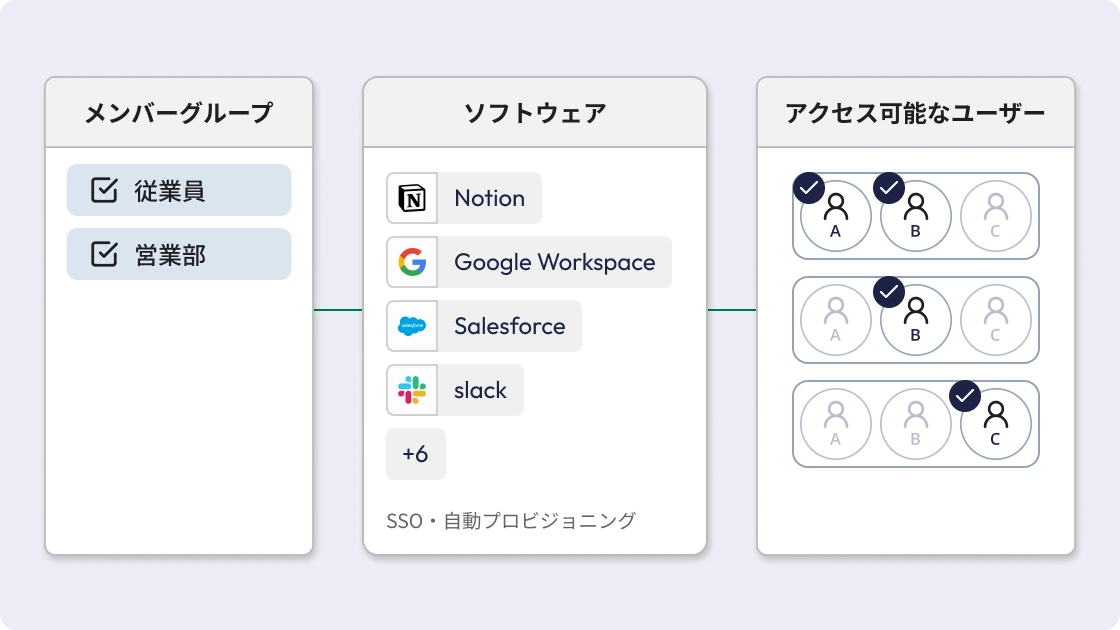
部署や役職ごとにアクセスできるSaaSを管理
人事台帳の部署・役職・雇用形態などをもとにメンバーグループを作成し、アクセスできるSaaSと認証ポリシーを設定できます。たとえば経理部には会計ソフト、業務委託には業務上必要なSaaSだけを設定。対象者の名簿を別途管理することなく、人事情報をもとにアクセス対象を管理できます。
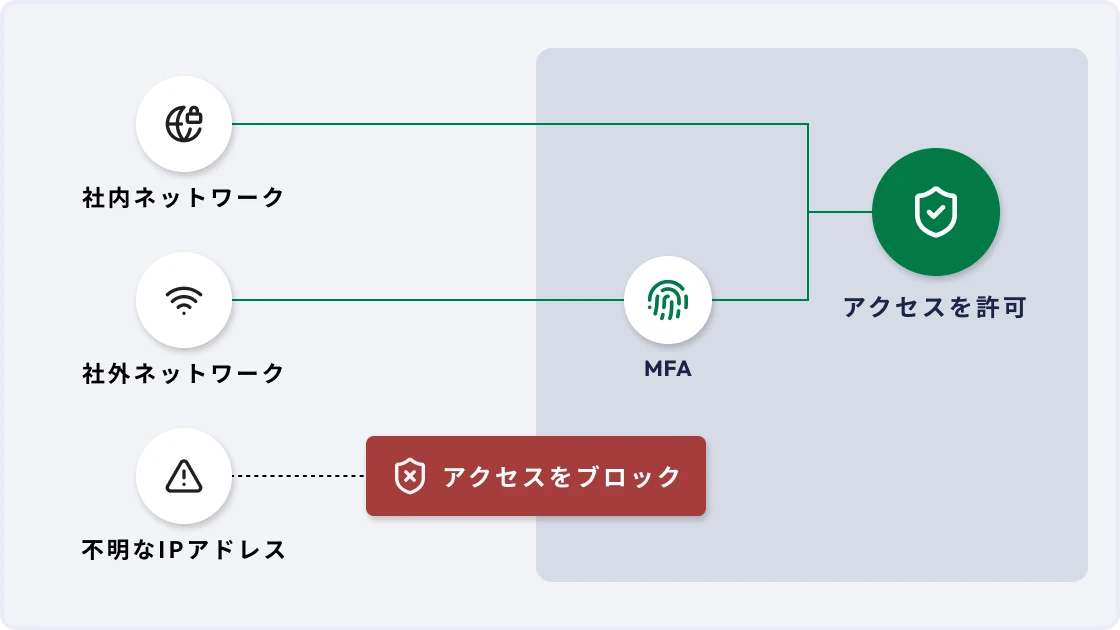
接続元やデバイスに応じて認証を切り替え
アクセス元のIPアドレスやデバイスの状態などを条件に、許可・MFA・拒否を切り替えられます。社内ネットワークからはそのまま許可し、社外からはMFAを要求するなど、利用状況に応じた認証を設定。不正なIPアドレスや紛失したデバイスからのアクセスを拒否し、リスクに応じて認証を強化できます。
入社・異動・退職に合わせてアクセス対象を見直す
人事台帳の所属や雇用形態、在籍状況が変わると、メンバーグループと適用するアクセスルールも更新。異動前の部署で利用していたSaaSへのアクセスが残っていないか、退職者がアクセスできる状態になっていないかを人事情報にもとづいて管理し、アクセス権の見直し漏れを防ぎます。
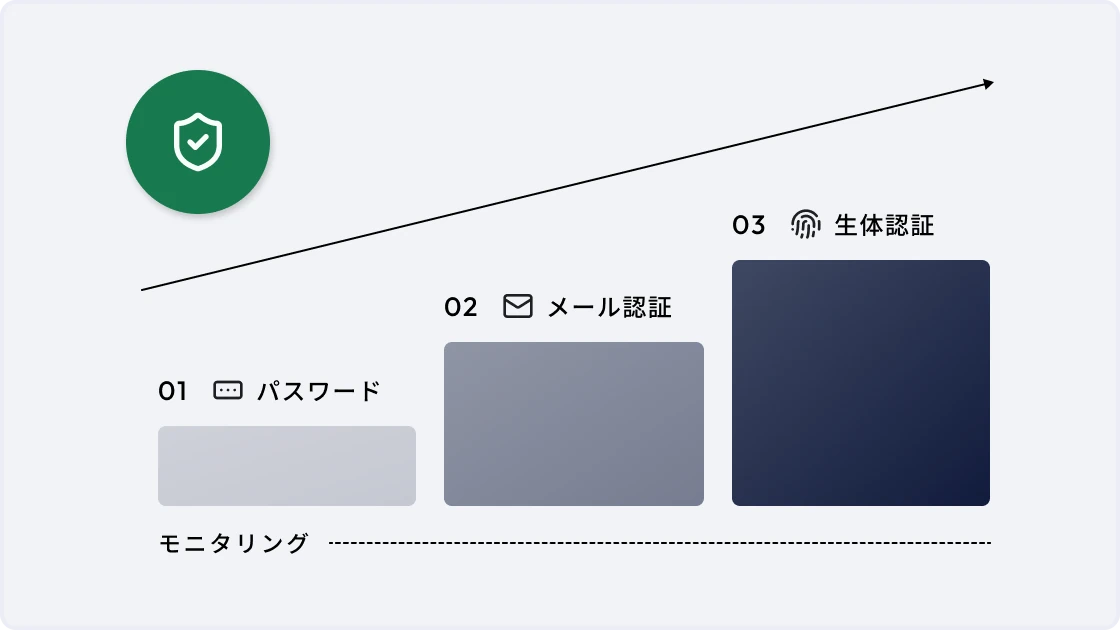
影響を確認しながら認証ポリシーを段階的に強化
新しい認証ポリシーをいきなり強制するのではなく、まずは判定結果を記録するモニタリングから開始。ログイン時の確認、利用中の定期的な再確認、セッション時間の制限へと段階的に強化できます。実際の利用への影響を確認しながら、自社に合った認証レベルへ移行できます。
Modules
IdPの主な機能
シングルサインオン
SAMLやOIDCに対応したSaaSへ、DRESS CODEのIDでシングルサインオン。複数のSaaSへのログインをひとつにまとめ、サービスごとのパスワード管理を減らせます。
多要素認証
メールのワンタイムコードや認証アプリによる多要素認証に対応。ID・パスワードだけに依存せず、追加の認証によって不正ログインのリスクを抑えます。
アクセスルール
メンバーグループ、利用するSaaS、認証ポリシーを組み合わせ、誰が・どのSaaSへ・どの条件でアクセスできるかをルールとして設定できます。
認証ポリシー
IPアドレスやデバイスの状態などを条件に、許可・MFA・拒否を設定。複数の条件を組み合わせ、利用状況やリスクに応じた認証を適用できます。
人事台帳連携
部署・役職・雇用形態などの人事情報をもとにメンバーグループを管理。入社・異動・退職などの変化に合わせて、適用するアクセスルールを切り替えられます。
強制モード
モニタリング、ログイン時の確認、利用中の定期的な再確認、セッション時間の制限など、認証ポリシーをどの程度強制するかを段階的に設定できます。
IPアドレスによる制限
拠点やVPNなどのIPアドレスを条件に、アクセスの許可・MFA・拒否を設定。社内・社外など、接続元に応じて認証の強さを切り替えられます。
デバイスによる制限
アクセスに利用するデバイスの状態を認証条件として利用。失効したデバイスや紛失したデバイスなど、利用を許可しない端末からのアクセスを制限できます。
ブロックリスト
不正なIPアドレスや失効・紛失したデバイスをブロック対象として登録。ほかの認証条件にかかわらず、該当するアクセスを拒否できます。
ソフトウェア台帳連携
ソフトウェア台帳で管理するSaaSとSSO設定を紐づけ、アクセスルールの対象として管理。契約・アカウント管理と認証管理を同じソフトウェア情報を起点につなげられます。
概要
ログイン数や許可・MFA・拒否の件数、SSOを設定しているSaaSなどを集約。認証の利用状況や、対応が必要な状態をひとつの画面で確認できます。
オペレーションアクティビティ
SSOや多要素認証、認証ポリシーなどの設定変更を操作履歴として記録。いつ、誰が、どの設定を変更したのかを確認でき、監査にも活用できます。
ワークフロー連携
SaaSの利用やアクセス権の追加・変更などの申請・承認ワークフローと連携。承認された内容をもとに、対象者へのアクセスルールの適用まで進められます。
通知
ログインの失敗や認証ポリシーにより拒否されたアクセス、重要な設定変更などをSlack・Teams・メールで担当者へ通知。認証に関する異常や変更にすぐ気づけます。
DRESS CODEを始めてみましょう
お問い合わせ後、すぐにご利用いただけます。
DRESS CODEで
業務の分断と摩擦をゼロに。
「働く」を変える、
最高のオペレーションを。
- Careers
- 開発職向け紹介ページ
- ビジネス職向け紹介ページ
- 求人一覧
© 2026 Dress Code Inc. All Rights Reserved.