
DRESS CODE セキュアで拡張性の高い認証基盤へ移行
Dress Code株式会社(本社:東京都中央区、代表取締役CEO:江尻 祐樹)は、DRESS CODEの認証基盤を自社専用の独立環境へ移行し、米国国立標準技術研究所(NIST)のガイドラインを踏まえた認証設計を実現しました。
従来のSaaS型認証に依存しない構成により、OIDC / SAMLによるSSO統合、認証アプリ(TOTP)を用いた多要素認証(MFA)、重要操作時のステップアップ認証など、高度なセキュリティ要件に対応。認証データの保存リージョン制御や社内ID基盤との統合にも柔軟に対応可能となり、エンタープライズ企業に求められるセキュリティ・コンプライアンス・拡張性を同時に実現します。
背景
近年、企業におけるSaaS導入は拡大する一方で、セキュリティに関する要求は年々厳格化しています。特にエンタープライズ企業や上場企業では、以下のような要件が導入可否を左右する重要な判断基準となっています。
- Microsoft Entra ID(旧Azure AD)など、既存の社内ID基盤との統合
- 認証アプリ(TOTP)や生体認証(WebAuthn)などのより強固なMFA方式の採用
- 重要操作時のみ追加認証を求め、利便性とセキュリティを両立するステップアップ認証
従来のSaaS型認証基盤では、こうした高度かつ個別性の高い要求に十分に応えられないケースもありました。そこでDRESS CODEでは、グローバルスタンダードなオープンソースアイデンティティ基盤を採用し、認証基盤を自社専用の独立環境へ移行することで、企業ごとの厳格なセキュリティポリシーやコンプライアンス要件に柔軟に適合できる基盤を整備しました。
今回の認証基盤強化によって実現できること
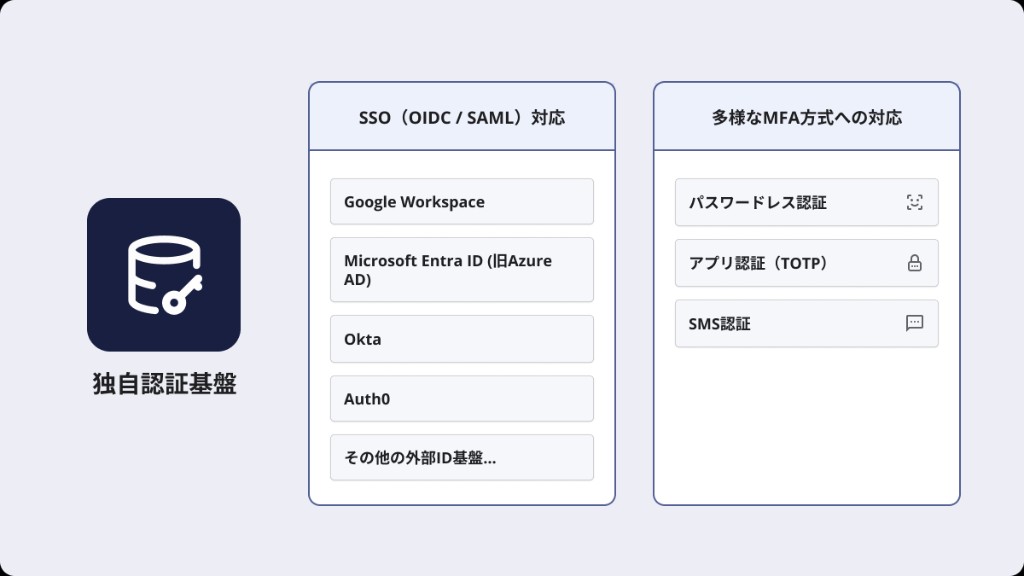
SSO(OIDC / SAML)対応
OIDC / SAML連携により、既存の社内ID基盤(Microsoft Entra ID、Google Workspace、Okta、Auth0など)と統合可能です。これにより、ユーザー企業の既存のログイン運用を大きく変更することなく、シームレスにDRESS CODEを導入いただけます。
リスクベースのステップアップ認証
NISTが定義するAAL(認証保証レベル)の考え方を踏まえた認証設計を採用しました。通常操作時は利便性の高いログイン(AAL1相当)を維持しつつ、「マイナンバー閲覧」や「プラン変更」といった重要操作が発生した際のみ、動的にMFA(AAL2相当)を要求するステップアップ認証が可能です。これにより、強固なセキュリティとユーザーの業務効率のバランスを最適化します。
多様なMFA方式への対応
企業のセキュリティポリシーに応じ、以下の強固な認証方式から選択可能です。
- パスワードレス認証:Touch ID / Face ID(WebAuthn対応)
- アプリ認証:Google Authenticator等(TOTP)
- SMS認証
複数メールアドレス連携
複数のメールアドレスを1つのアカウントに紐づける設計により、担当者変更や退職時のアカウント喪失防止、ID管理の柔軟化といった実務上の課題を解決します。
自社IDの外部提供
将来的に「DRESS CODEでログイン」といった自社IDの外部提供機能を、パートナー企業向けに展開することが可能です。認証基盤をプロダクトの中核から、ビジネスを広げるプラットフォームへと拡張する構想を見据えています。
会社概要
| 会社名 | Dress Code株式会社 |
| 代表者 | 代表取締役CEO 江尻祐樹 |
| 所在地 | 東京都中央区築地2-1-4 銀座 PREX East 8F |
| 設立日 | 2024年9月2日 |
| 創業日 | 2025年4月1日 |
| 事業内容 | 「DRESS CODE」の設計・開発・販売 |
| 資本金 | 1,139,089,000円(資本準備金含む) |
本件に関するお問い合わせ先
広報に関する問い合わせ
Email: pr@dress-code.com
製品利用・事業提携に関する問い合わせ
Email: business@dress-code.com
採用に関する問い合わせ
Email: recruitment@dress-code.com
